Domain widerfahren.de kaufen?
Wir ziehen mit dem Projekt
widerfahren.de um.
Sind Sie am Kauf der Domain
widerfahren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain widerfahren.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Maßnahmen wurden nach dem Vorfall getroffen, um zukünftige ähnliche Vorfälle zu verhindern?
Nach dem Vorfall wurden zusätzliche Sicherheitsmaßnahmen implementiert, um ähnliche Vorfälle zu verhindern. Es fand eine Überprüfung der bestehenden Sicherheitsprotokolle statt und diese wurden entsprechend angepasst. Schulungen und Sensibilisierungsmaßnahmen wurden für Mitarbeiter durchgeführt, um ihr Bewusstsein für potenzielle Risiken zu schärfen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
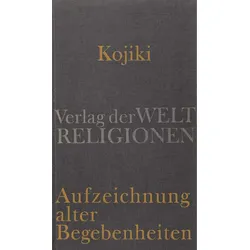
Kojiki Aufzeichnung alter Begebenheiten, Fachbücher von Klaus AntoniDas "Kojiki" ist das älteste literarische Dokument Japans und wurde im Jahr 712 auf Anordnung von Kaiser Tenmu-tenno verfasst. Ziel war es, Mythen, Genealogien, Sagen und historische Berichte zu sammeln und zu dokumentieren, um eine verbindliche Geschichte des Altertums zu schaffen. Die Chronik beginnt mit der Schöpfung und beschreibt die Theogonie sowie die Erdenfahrt des Enkels der Sonnengöttin, gefolgt von der Geburt des ersten Kaisers Jinmu. In den folgenden Büchern wird die Geschichte des Reiches bis zur Regierungszeit der Kaiserin Suiko erzählt. Das "Kojiki" hat sich über die Jahrhunderte hinweg als zentrale Schrift des Shintoismus etabliert und gilt als nationale Ikone Japans, insbesondere nach der Meiji-Restauration von 1868.58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Welche ungewöhnlichen Begebenheiten sind dir in deinem Leben passiert? Was war das Unerwartetste, das dir je widerfahren ist?
Eine ungewöhnliche Begebenheit war, als ich in einem Flugzeug saß, das plötzlich eine Notlandung machen musste. Das Unerwartetste war, als ich bei einem Spaziergang im Wald einen verletzten Falken fand und ihn erfolgreich gerettet habe. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kojiki Aufzeichnung alter Begebenheiten, Fachbücher von Klaus AntoniDas "Kojiki" ist das älteste literarische Dokument Japans und wurde im Jahr 712 auf Anordnung von Kaiser Tenmu-tenno verfasst. Ziel war es, Mythen, Genealogien, Sagen und historische Berichte zu sammeln und zu dokumentieren, um eine verbindliche Geschichte des Altertums zu schaffen. Die Chronik beginnt mit der Schöpfung und beschreibt die Theogonie sowie die Erdenfahrt des Enkels der Sonnengöttin, gefolgt von der Geburt des ersten Kaisers Jinmu. In den folgenden Büchern wird die Geschichte des Reiches bis zur Regierungszeit der Kaiserin Suiko erzählt. Das "Kojiki" hat sich über die Jahrhunderte hinweg als zentrale Schrift des Shintoismus etabliert und gilt als nationale Ikone Japans, insbesondere nach der Meiji-Restauration von 1868.58,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Maßnahmen wurden nach dem Vorfall getroffen, um zukünftige ähnliche Vorfälle zu verhindern?
Nach dem Vorfall wurden zusätzliche Sicherheitsmaßnahmen implementiert, um ähnliche Vorfälle zu verhindern. Es fand eine Überprüfung der bestehenden Sicherheitsprotokolle statt und diese wurden entsprechend angepasst. Schulungen und Sensibilisierungsmaßnahmen wurden für Mitarbeiter durchgeführt, um ihr Bewusstsein für potenzielle Risiken zu schärfen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Link, Kelly: Seltsame GeschehnisseSeltsame Geschehnisse , Ein Toter schreibt an seine geliebte Frau, deren Namen er vergessen hat. Zwei Kinder halten sich mit ihren spielerischen Reimen das Grauen eines Gespensterhauses vom Leib. Die Ermittlungen im Fall eines stepptanzenden Bankräubers führen direkt in die Unterwelt. In diesen elf Erzählungen begegnen wir Diktatoren und Außerirdischen, besuchen einen apokalyptischen Schönheitswettbewerb und lernen zwei Frauen namens Louise kennen. Als Kelly Links erste Storysammlung Seltsame Geschehnisse zu Beginn des neuen Jahrtausends erschien, hielt die literarische Welt den Atem an. Diese Autorin verlieh dem magischen Realismus neue Dimensionen! Jede einzelne ihrer märchenhaften Geschichten ist auf unvergleichliche Weise seltsam und skurril, provokativ und überwältigend. Inzwischen, fast ein Vierteljahrhundert später, gehört Kelly Link längst zu den Großen der angloamerikanischen Literatur. Ihre Werke sind Schullektüre, und sie beeinflusst weiterhin ganze Generationen von Schriftstellerinnen. Es ist Zeit, dass auch die deutschsprachige Welt sie entdeckt. , Umbausätze > Elektro- & Hybridautoteile , Erscheinungsjahr: 20250318, Titel der Reihe: Carcosa##, Autoren: Link, Kelly, Übersetzung: Hallmann, Maike, Seitenzahl/Blattzahl: 291, Keyword: Beziehungen; Bora Chung; Erzählungen; Familie; Geistergeschichten; Geschlechterverhältnisse; Horror; Hugo Award; Isabel Allende; Jorge Luis Borges; Kindheit; Magischer Realismus; Märchen; Märchen neu erzählt; Nebula Award; Phantastik; USA; World Fantasy Award; postmodern, Fachschema: Horror / Romane, Erzählungen, Heftromane, Fachkategorie: Horrorliteratur und Übernatürliches~Familienleben~Belletristik: allgemein und literarisch, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 130, Höhe: 20, Gewicht: 354, Produktform: Kartoniert,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Welche ungewöhnlichen Begebenheiten sind dir in deinem Leben passiert? Was war das Unerwartetste, das dir je widerfahren ist?
Eine ungewöhnliche Begebenheit war, als ich in einem Flugzeug saß, das plötzlich eine Notlandung machen musste. Das Unerwartetste war, als ich bei einem Spaziergang im Wald einen verletzten Falken fand und ihn erfolgreich gerettet habe. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.